 このページを印刷する
Linuxシステム向けランサムウエア対策ツールをOSSとして公開
~ランサムウエア攻撃を受けた企業のファイルを復元~
2026年10月16日
株式会社KDDI総合研究所
KDDI総合研究所は、Linuxのサーバーやクラウド基盤へのランサムウエア(注1)攻撃によって暗号化されたファイルを復元する、Linuxシステム向けランサムウエア対策ツール(以下 本ツール)を開発しました。また、2026年10月16日に本ツールをオープンソースソフトウエア(以下 OSS)として公開したことをお知らせいたします。本ツールは、ランサムウエアがファイルを暗号化する鍵(以下 暗号化鍵)の生成時に使用する疑似乱数(注2)を、平時から網羅的に記録します。攻撃を受けた後、記録した疑似乱数からランサムウエアが生成した暗号化鍵と同一の鍵を自動生成し、ファイルを復元します。
KDDI総合研究所は、本ツールをOSSとして広く一般に公開することで、企業のセキュリティ運用を支援し、社会全体のサイバーレジリエンス向上に貢献します。
なお、本ツールに関連する研究成果を、2026年10月19日から開催される「コンピュータセキュリティシンポジウム2026(CSS2026)」(注3)で発表します。
【背景】
・近年、ランサムウエアによるサイバー攻撃の被害は深刻化しており、その標的は個人用のWindows端末だけでなく、企業の重要業務システムやクラウド基盤であるLinuxシステムへと拡大しています。主要なランサムウエアグループが攻撃用プログラムを次々と開発しており、Linuxシステムの停止は組織全体の業務停止につながる大きな社会問題となっています。
・攻撃検知やファイルバックアップなど、これまでもサイバー攻撃への対策はとられていましたが、高度な攻撃による検知の失敗や遅延、バックアップしたファイルが暗号化されることにより、復元できなくなるケースが発生しています。
・KDDI総合研究所はサイバー攻撃の検知と対策に関する研究開発を進めており、2026年2月に未知のサイバー攻撃からシステムを守るセキュリティ技術を発表しました(注4)。また、2026年4月からKDDI総合研究所内にサイバーインテリジェンス研究所(注5)を立ち上げ、サイバー攻撃に対する取り組みを強化しています。
【本ツールの概要】
| ツール名 | Memento |
|---|---|
| ソースコードURL | https://github.com/KDDIR-SEC/memento |
| ライセンス | GPL-2.0-only |
| 推奨利用環境 | OS:Ubuntu 24.04 LTS カーネル:Linux 6.17.0-35-generic CPU:Intel x86-64 |
【本ツールの特徴】
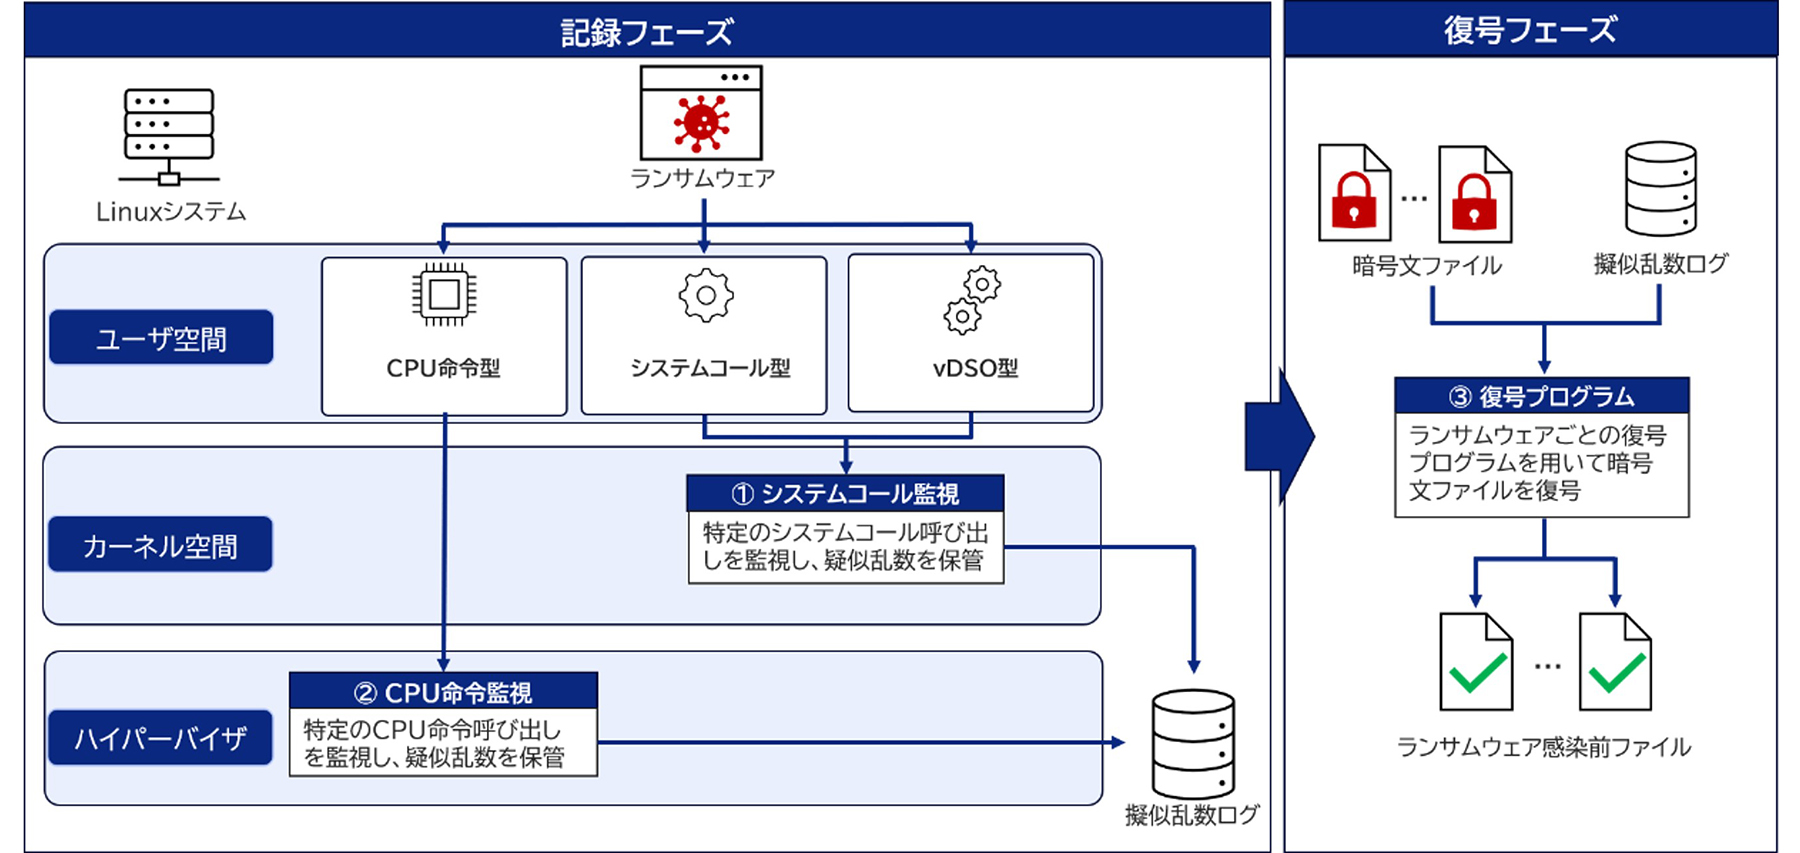
本ツールは記録フェーズと復号フェーズの2つで構成されます。
・記録フェーズ
Linuxシステムではさまざまな経路で疑似乱数を取得することができ、ランサムウエアはこれらの経路を使って取得した疑似乱数をもとに暗号化鍵を生成します。本ツールでは、Qilin、Babuk、DragonForce、Princeなどの実ランサムウエアの解析結果をもとに、Linuxランサムウエアの疑似乱数取得経路をCPU命令型、システムコール型、vDSO型(注6)の3つに特定し、これらの経路を網羅的に監視するプログラムを実装しました(特許出願中)。監視プログラムが捕捉した疑似乱数は、復号フェーズでの利用に備えてログに記録されます。
・復号フェーズ
ランサムウエア被害発生後、記録した疑似乱数をもとに、ファイル暗号化に利用された暗号化鍵の候補を自動で複数生成します。生成された暗号化鍵の候補を用いて繰り返しファイル復号を試行しつつ、ファイル形式やデータの乱雑さ(エントロピー)から元のファイルの復元を自動判定し、ファイルをランサムウエア感染前の状態にします(特許出願中)。
【模擬検証による実証成果】
本ツールによる実用性を検証するために、主要なランサムウエアである「Qilin」と「Babuk」を模擬した安全な検証用プログラムを用い、Linuxシステム上の100~500ファイルを対象として実験を行いました。
・Qilinの模擬検証:
Qilinでは、検証用プログラムによるファイル暗号化時に記録した疑似乱数から鍵を探索して暗号化鍵を再生成しました。暗号化したすべてのファイルの復元に成功し、復元にかかった時間は100ファイルで0.36時間、500ファイルで45時間でした。
・Babukの模擬検証:
Babukが利用した暗号化鍵を特定するには、疑似乱数に加え、ランサムウエアが暗号化のために利用する公開鍵(注7)を特定する必要があります。Babukプロセスのメモリダンプ(注8)から公開鍵候補の抽出手法を実装・評価し、復元に必要な公開鍵を99.9%以上の精度で特定できることを確認しました。公開鍵を正確に特定できた場合には全ファイルの復元に成功し、復元にかかった時間は100ファイルで11時間、500ファイルで54時間でした。
(注1)ファイルを暗号化して使えなくし、復元と引き換えに金銭(身代金)を要求するマルウエア。
(注2)コンピュータが生成する、再現が極めて困難な規則性のない数値。暗号化鍵の元として使用される。
(注3)一般社団法人情報処理学会コンピュータセキュリティ研究会が主催する学術シンポジウム。
コンピュータセキュリティシンポジウム2026
(注4)2026年2月18日報道発表
未知のサイバー攻撃からシステムを守るセキュリティ技術「KWAF」を開発
(注5)サイバーインテリジェンス研究所
(注6)vDSO(Virtual Dynamic Shared Object)は、Linuxカーネルが提供する一部の機能をユーザ空間から直接利用できる仕組み。vDSO型経路では、通常のシステムコールを介さずにユーザ空間で疑似乱数を取得できる。
(注7)公開鍵暗号方式で用いられる鍵の一つ。Babukをはじめとする一部ランサムウエアでは、ランサムウエアが持つ公開鍵と疑似乱数から暗号化鍵を生成する。
(注8)実行中のプログラムが使用しているメモリ内容を、解析用にそのまま書き出し保存したもの。
※ニュースリリースに記載された情報は、発表日現在のものです。 商品・サービスの料金、サービス内容・仕様、お問い合わせ先などの情報は予告なしに変更されることがありますので、あらかじめご了承ください。